Se gestisci un negozio WooCommerce, devi assicurarti che sia sicuro da usare. I negozi di e-commerce gestiscono molti dati sensibili dei clienti, anche se non memorizzi dettagli come le carte di credito. Proteggere tutte queste informazioni è essenziale per mantenere i clienti soddisfatti. Ciò è possibile solo se migliori la sicurezza di WooCommerce.
WooCommerce è un plugin sicuro fin da subito. Tuttavia, puoi rafforzare la sicurezza di WordPress e WooCommerce oltre le impostazioni predefinite del plugin. Se fai uno sforzo in più per la sicurezza, non ti troverai mai in una situazione in cui i dati dei clienti sono esposti.
In questo articolo, discuteremo tutti i modi in cui puoi aumentare la sicurezza di WooCommerce. Iniziamo!
7 Suggerimenti per la sicurezza di WooCommerce per proteggere il tuo negozio
1. Usa un host WordPress gestito
La tua scelta di web host gioca un ruolo significativo nella sicurezza del tuo sito web. Alcuni web host sono più proattivi nell'implementare una sicurezza adeguata per i loro server. Per un negozio WooCommerce, raccomandiamo di utilizzare l'hosting WordPress gestito ed eseguire frequentemente la manutenzione di WordPress.
Gli host web WordPress gestiti si occupano di diverse attività di manutenzione e ottimizzazione del sito web in modo che tu possa concentrarti sulla gestione del tuo negozio. Due delle nostre opzioni preferite sono WP Engine e SiteGround:
Sia WP Engine che SiteGround offrono firewall per applicazioni web (WAF) per i loro piani WooCommerce gestiti. Offrono anche un sistema anti-bot integrato che può aiutare a proteggere il tuo sito web da attacchi di negazione del servizio (DDoS).
Se stai cercando una soluzione di hosting gestito relativamente economica, ti consigliamo di dare un'occhiata a SiteGround. I piani di WP Engine sono più costosi, ma ti danno anche accesso a funzionalità più avanzate e prestazioni migliori.
2. Usa (e applica) password complesse
Probabilmente sei stanco di sentire quanto sia essenziale una buona sicurezza delle password. Tuttavia, c'è un motivo per cui ti viene sempre incoraggiato a usare password complesse e univoche. Più è forte la tua password, meno è probabile che gli aggressori riescano a forzare il tuo account.
Se sei un cliente, gli aggressori possono accedere a dati sensibili se hanno accesso alla tua password. Tuttavia, se attori malintenzionati possono accedere a un account amministratore in WooCommerce, possono causare danni seri al tuo negozio.
Come amministratore, sei responsabile delle tue pratiche relative alle password. Per migliorare la sicurezza di WooCommerce, ti consigliamo di utilizzare un gestore di password che puoi usare per generare e archiviare credenziali complesse per tuo conto.
Per gli utenti, puoi scegliere di ricordare loro di usare password complesse o di imporlo con un plugin come Password Policy Manager:
Password Policy Manager ti consente di configurare regole per le password che gli utenti devono seguire. Puoi configurare il plugin in modo che gli utenti possano impostare solo password che soddisfano criteri specifici e che scadono dopo un certo periodo di tempo. Può essere un piccolo fastidio per gli utenti seguire le regole, ma significherà un'esperienza di acquisto complessivamente più sicura per loro.
3. Abilita l'autenticazione a due fattori (2FA)
Oltre a imporre l'uso di password complesse, puoi anche aggiungere la 2FA al tuo negozio online per migliorare la sicurezza di WooCommerce. La 2FA obbliga gli utenti a inserire un secondo fattore di autenticazione quando effettuano l'accesso. Quel fattore è solitamente un codice che possono ottenere da un'app, via email o tramite SMS.
WordPress non offre l'integrazione 2FA "out of the box". Tuttavia, puoi implementarla facilmente utilizzando un plugin come WP 2FA:
Con WP 2FA, puoi consentire agli utenti di scegliere tra diversi metodi 2FA, il che dovrebbe semplificare loro la vita. Puoi anche abilitare la 2FA per i tuoi account amministratore e per altri con autorizzazioni avanzate.
4. Proteggi i tuoi moduli dalle richieste di spam
I moduli di pagamento sono protetti dalle richieste di spam dal fatto stesso che richiedono un pagamento. Tuttavia, il resto dei moduli sul tuo negozio può essere vulnerabile a richieste di spam e attacchi dannosi.
Supponiamo, ad esempio, che tu gestisca un negozio all'ingrosso WooCommerce che richiede la registrazione dell'utente. Puoi configurare un modulo di registrazione all'ingrosso utilizzando Wholesale Lead Capture (che fa parte di Wholesale Suite). Tuttavia, se non proteggi quel modulo, potresti ritrovarti a setacciare dozzine di invii di spam e perdere clienti reali nella confusione.
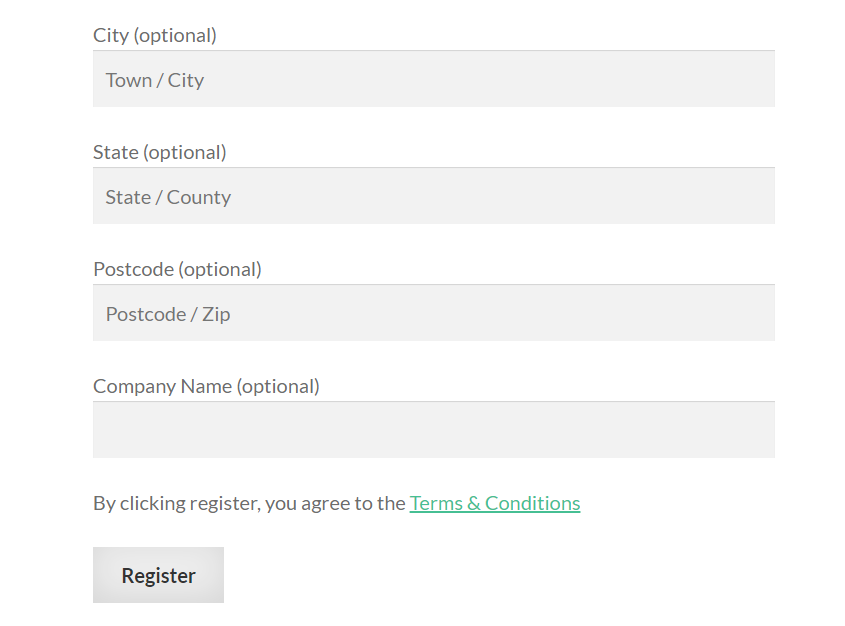
La cosa migliore da fare per bloccare gli invii di spam è utilizzare un plugin per moduli che includa strumenti di sicurezza integrati. Wholesale Leads, ad esempio, rileva e blocca automaticamente gli invii di spam. Il plugin è anche compatibile con Google ReCaptcha, che aggiunge un ulteriore livello di protezione ai tuoi moduli.
5. Aggiungi un registro delle attività a WooCommerce
I registri delle attività ti dicono tutto ciò che accade sul tuo sito web. Ciò significa ogni volta che qualcuno tenta di accedere, quando c'è una modifica a una pagina o a un file, quando qualcuno modifica una configurazione nel tuo sito e altro ancora.
Lo scopo dei registri delle attività è fornirti informazioni che puoi utilizzare per risolvere errori del sito web e attacchi al tuo sito web. I registri delle attività sono strumenti fantastici per i siti in generale, ma molto di più per i negozi online poiché la tua sicurezza dovrebbe essere più rigorosa.
Esistono molti plugin che aggiungono registri delle attività a WordPress e che sono anche compatibili con WooCommerce. Il nostro strumento preferito per questo compito è WP Activity Log:
Con WP Activity Log, puoi monitorare l'attività degli utenti come accessi e aggiornamenti del profilo. Il plugin ti dice se qualcuno apporta modifiche al tuo negozio o a qualsiasi file principale di WordPress. Ricevi anche notifiche per modifiche al database, aggiornamenti dei plugin e altro ancora.
Tutte queste informazioni sono disponibili in registri dettagliati facili da navigare. Tuttavia, puoi anche configurare il plugin per inviarti notifiche via email per eventi specifici relativi alla sicurezza.
6. Aggiorna regolarmente plugin e temi
Plugin e temi obsoleti sono una delle cause principali di vulnerabilità di WordPress e WooCommerce. È relativamente comune che gli aggressori trovino vulnerabilità nei plugin e nei temi. Più tempo passa senza aggiornarli, più è probabile che finirai per utilizzare versioni che includono tali vulnerabilità.
Come regola generale, ti consigliamo di aggiornare tutti i plugin e i temi non appena escono nuove versioni. Se vuoi giocare sul sicuro con gli aggiornamenti, puoi sempre utilizzare un sito web di staging.
Con un sito web di staging, puoi testare che le nuove versioni di plugin e temi non "rompano" alcuna funzionalità critica all'interno del tuo sito web. Se stai utilizzando l'hosting WordPress gestito, come SiteGround o WP Engine, allora hai già accesso alla funzionalità di staging.
Tieni presente che questa raccomandazione si applica anche ai plugin non correlati a WooCommerce. Ogni plugin che utilizzi è attivo sulla stessa installazione di WordPress e ognuno può rappresentare un diverso set di vulnerabilità.
7. Esegui regolarmente il backup del tuo negozio
Come regola generale, dovresti eseguire regolarmente il backup dell'intero sito web. Per "regolarmente" intendiamo con la frequenza di ogni giorno. In questo modo, avrai sempre accesso a un backup recente se qualcosa dovesse andare storto con il tuo sito web.
I backup possono salvarti la vita se incontri un bug che ti impedisce di accedere a WordPress o un errore che interrompe una funzionalità critica. Possono anche permetterti di riprendere il controllo del tuo sito nel caso in cui qualcuno riesca ad accedere all'account amministratore.
Ci sono molti modi per eseguire il backup di un sito web WordPress. Puoi copiare manualmente i file principali e il database, utilizzare un plugin o affidarti al tuo web host. Se stai utilizzando un hosting gestito, probabilmente hai già backup giornalieri integrati nel tuo piano.
Se il tuo web host non offre backup automatici e non vuoi cambiare provider, la tua migliore opzione è utilizzare un plugin come BackWPup o UpdraftPlus:
Entrambi i plugin ti consentiranno di pianificare backup automatici o di creare copie del tuo sito su richiesta. Sarai anche in grado di esportare i backup su uno o più servizi cloud per una maggiore tranquillità.
Conclusione
Migliorare la sicurezza di WooCommerce è un processo in più fasi. Potrebbe volerci un po' di tempo prima di implementare ogni misura di sicurezza, ma lo sforzo ne vale la pena. In questa guida, abbiamo delineato i seguenti suggerimenti per aiutarti a rafforzare il tuo negozio WooCommerce contro le minacce alla sicurezza:
- Utilizza un hosting WordPress gestito
- Usa (e applica) password complesse
- Abilita l'autenticazione a due fattori (2FA)
- Proteggi i tuoi moduli dalle invio di spam
- Aggiungi un registro delle attività a WooCommerce
- Aggiorna regolarmente plugin e temi
- Esegui regolarmente il backup del tuo negozio
L'implementazione di queste misure di sicurezza per WooCommerce può ridurre il rischio di violazioni dei dati, attacchi DDoS e altre potenziali minacce. Costruendo un ambiente sicuro, proteggi la tua attività e promuovi la fiducia tra i tuoi stimati clienti.
Hai domande su come migliorare la sicurezza di WooCommerce? Parliamone nella sezione commenti qui sotto!